Tìm bug Go mà fuzzing bỏ sót: Gemini kết hợp constraint solver
Trong bài này
Fuzzing bằng go test -fuzz bỏ sót một số lỗi tràn chỉ số (bounds) trong Go, và một quy trình kết hợp Gemini 4 Argon với bộ giải ràng buộc Z3 có thể bắt được chúng. Tác giả dùng công cụ skill-lint, một CLI viết bằng Go để kiểm tra các tệp SKILL.md, làm đối tượng thử nghiệm. Quy trình bắt được cả ba lỗi cài sẵn trong các parser thử nghiệm và phát hiện thêm ba lỗi tiềm ẩn trong skill-lint, trong khi fuzzing mặc định bỏ lỡ hai trong số các lỗi cài sẵn. Một thay đổi chỉ một dòng giúp fuzzer khắc phục điểm mù này.
Cách quy trình giải ràng buộc hoạt động
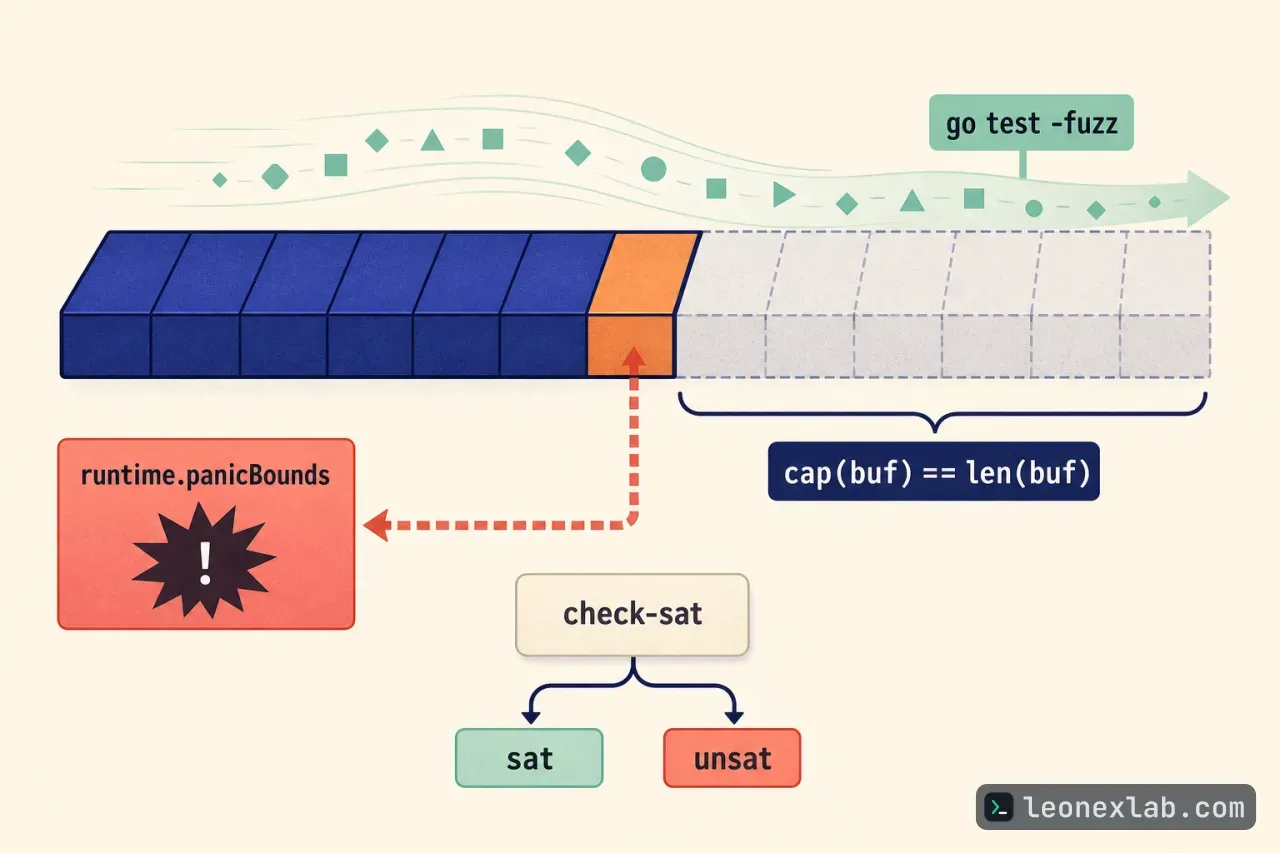
Trong Go, mỗi thao tác slice hoặc truy cập chỉ số có thể panic lúc chạy đều được biên dịch thành một nhánh kiểm tra biên tường minh, sau khi trình tối ưu hóa đã loại bỏ những kiểm tra mà nó chứng minh được là an toàn. Pass prove của SSA theo dõi độ dài slice và biến vòng lặp để loại bỏ phần lớn kiểm tra. Những bẫy runtime.panicBounds còn sót lại chính là danh sách ngắn các điểm có thể crash để bộ giải nhắm tới. Hướng tiếp cận này lấy cảm hứng từ một bài của Anthropic về việc dùng xác minh hình thức để bắt lỗi trong C và C++: thay vì lấy mẫu đầu vào ngẫu nhiên như fuzzer, công cụ hình thức đi ngược từ điều kiện lỗi để tìm đúng đầu vào gây lỗi.
Các bước thực hiện như sau:
Chỉ nhìn mã nguồn Go thì không thấy được kiểm tra biên nào đã bị loại hay chỗ nào thanh ghi bị cắt xuống 8 bit; disassembly hiển thị cả hai. RISC-V được chọn vì đó là tập lệnh mà bài của Anthropic nhắm tới và Go biên dịch chéo sang nó sẵn có. Việc dùng LLM giúp khỏi phải tự dịch assembly sang ràng buộc bằng tay. Thời gian chạy chủ yếu nằm ở bước dịch của Argon, khoảng một phút cho mỗi hàm, còn Z3 hoàn tất trong vài mili giây.
Khi nào nên tin kết quả của bộ giải
Cách của Anthropic dựa trên interactive theorem proving (chứng minh định lý tương tác), nơi chuyên gia mô hình hóa ngữ nghĩa máy và Rocq kiểm tra các chứng minh do LLM sinh ra. Quy trình ở đây dùng bộ giải dựa trên satisfiability modulo theories (SMT), để Argon dịch thẳng assembly sang ràng buộc Z3. Không có mô hình ngữ nghĩa thì bộ giải không đưa ra chứng minh đúng đắn đầy đủ, nhưng nó rất hiệu quả để tìm lỗi. Lệnh check-sat của Z3 trả về sat khi ràng buộc đầu vào thỏa mãn được và unsat khi không.
Phạm vi kiểm tra cũng khác với Anthropic: họ chứng minh thuộc tính không crash trên toàn bộ binary với ngân sách 64 MB, còn ở đây từng hàm được kiểm tra trên các slice 64 byte mới có cap(buf) == len(buf), nên mọi slice vượt quá len(buf) đều panic. Nếu muốn thiết lập Rocq cho toàn binary Go, theorem-labs/oss-verify có lớp phủ runtime Go 1.27 giúp runtime chạy đơn luồng và tất định.
Vì sao fuzzer của Go bỏ sót lỗi chiếm một phần năm
func ParseTwoChunkFrame(buf []byte) ([]byte, []byte) {
 if len(buf) < 4 || buf[0] != 0xA5 || buf[1] != 0x5A {
 return nil, nil
 }
 hdrLen, bodyLen := buf[2], buf[3]
 total := hdrLen + bodyLen
 if int(total)+4 > len(buf) {
 return nil, nil
 }
 endHdr := 4 + int(hdrLen)
 endBody := endHdr + int(bodyLen)
 return buf[4:endHdr], buf[endHdr:endBody]
}
Cách sửa là cắt capacity về bằng length bằng biểu thức slice đầy đủ, để mọi truy cập vượt len đều panic:
f.Fuzz(func(t *testing.T, data []byte) {
 data = data[:len(data):len(data)] // cap == len: slicing past the end now panics
 ParseTwoChunkFrame(data)
})
Sau thay đổi này, fuzzer làm crash cả ParseTwoChunkFrame và ExtractQuotedToken trong cả ba lần chạy. Mục tiêu thứ ba, ParseMagicPacket, đóng vai trò đối chứng vì lỗi độ dài int8 có dấu gây panic do chỉ số âm bất kể capacity, và fuzzer tìm thấy nó ở mọi lần chạy. Tuy vậy fuzzing vẫn không cho được tín hiệu unsat trên các đường đi còn lại, thứ dùng để kiểm tra ba parser an toàn và các bản vá của Argon.
Áp dụng vào skill-lint
Cả một CLI Go là quá lớn để đưa thẳng cho bộ giải: ngay cả parser 10 dòng cũng liên kết 1,559 symbol từ runtime Go, còn binary skill-lint nặng 28 MB có tổng cộng 32,321 symbol. Theo nguyên tắc Functional Core, Imperative Shell, tác giả để cờ CLI, lời gọi mạng và file I/O cho go test -fuzz và go test -race, còn bộ giải chỉ chạy trên các hàm thuần và hàm trợ giúp slice được tách ra khỏi mã đọc tệp. Trong năm hàm được thử, hai bộ quét cho kết quả unsat (gồm một bộ tách dòng CRLF còn sáu kiểm tra biên sót lại), ba hàm còn lại có lỗi.
Ở bộ sửa lỗi cục bộ, số dòng mục tiêu được kiểm tra một lần cho mỗi vi phạm trước khi vòng lặp chunk bên trong áp dụng các phép xóa làm slice co lại. Đây là lỗi tiềm ẩn nếu một fixer trả về chunk thứ hai sau một phép xóa, dù DeleteLineFix hiện chỉ trả về một chunk.
Ở bộ đóng gói prompt, kiểm tra cắt bớt dành cố định 100 byte cho phần bao khoảng 70 byte cộng đường dẫn tệp. Điều này vượt ngân sách ngữ cảnh 2 MB trong mã phát hành khi đường dẫn dài hơn khoảng 30 byte, và gây panic trong hàm trợ giúp được tách ra.
Khi kiểm tra theo từng module như vậy, mục tiêu phải bao gồm cả các guard ở điểm vào của chính nó, chẳng hạn kiểm tra biên và bước sắp xếp trong ApplyReplacementChunks. Nếu một hàm nội bộ giả định điều kiện tiên quyết chỉ được bên gọi bảo đảm hoặc ghi trong chú thích, Z3 sẽ tự bịa ra đầu vào vi phạm chúng. Nhờ mỗi hàm tách ra đều kèm guard đầu vào, không có dương tính giả: với cả sáu hàm lỗi, phép gán sat đầu tiên của Z3 đều gây panic thật trong go test. Khi đã tách các hàm này khỏi file I/O, một lần fuzz 3 giây cũng bắt được cả ba lỗi. Khi chạy lại với toàn bộ chú thích bị xóa, Argon và Z3 vẫn bắt đủ ba lỗi và trả về unsat cho hai bộ quét cùng cả ba bản vá.
Vị trí của cách làm này trong quy trình Go hằng ngày
Với phần lớn mã Go, fuzz các hàm thuần với capacity cắt về length sẽ bắt lỗi biên trong vài giây.
Bộ giải đáng thêm một phút cho các bẫy vẫn sống sót sau cả bộ chứng minh phạm vi của trình biên dịch lẫn lần fuzz nhanh, nhất là trong parser và trình chỉnh sửa tính offset từ header nhiều trường hoặc khoảng dòng.
Mô hình bộ giải đơn luồng không thấy data race hay deadlock, nên mã đồng thời vẫn thuộc về race detector, kiểm thử đồng thời tất định và các goroutine leak profile của Go 1.27.
Điểm chính
Nguồn tham khảo
Các nguồn mà bài viết này dựa vào.
- Catch Go bugs that fuzzing misses with Gemini and a constraint solver (mở trong tab mới) — Google Developers Blog