Báo cáo DDoS quý 3/2026: nhiều "bầy" nhỏ, ít đòn lớn
Trong bài này
Nhiều đàn nhỏ, ít kẻ khổng lồ
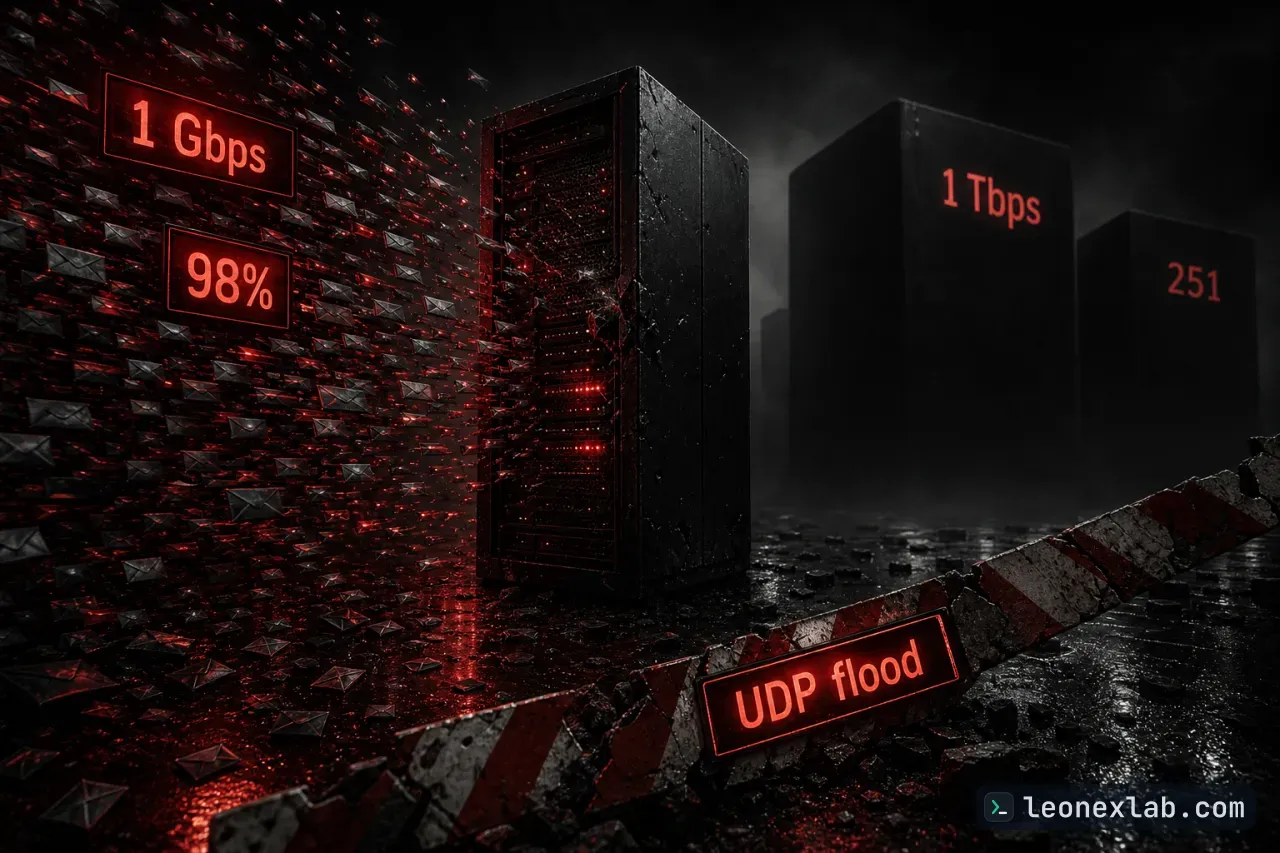
Các đợt tấn công ngắn, cường độ trung bình và số lượng lớn, vốn là dấu hiệu đặc trưng của dịch vụ DDoS thuê (booter), tăng tốc trong quý này. Mục tiêu chính gồm phần mềm máy tính, cờ bạc và casino, cùng ngành công nghệ thông tin. So với cùng kỳ năm 2025, số cuộc tấn công tầng mạng tăng 208%, trong đó:
96% kết thúc trong vòng chưa đầy 10 phút.
98% có băng thông dưới 1 Gbps, vẫn đủ để làm quá tải một máy chủ hoặc website.
Ở chiều ngược lại, tấn công siêu lớn (hyper-volumetric) trên 1 Tbps ở tầng mạng giảm từ 805 cuộc trong quý 2 xuống 251 cuộc trong quý 3. Diễn biến này trùng với đợt thực thi pháp luật đầu năm 2026 nhằm triệt phá bốn botnet IoT (Internet of Things, Internet vạn vật) lớn: Aisuru, KimWolf, JackSkid và Mossad.
Chuyển dịch vector: CLDAP sụp đổ, UDP trỗi dậy
Biến động lớn nhất của quý là sự lao dốc của CLDAP (Connectionless Lightweight Directory Access Protocol). Kiểu tấn công này gửi truy vấn nhỏ với địa chỉ IP nạn nhân bị giả mạo tới các domain controller công khai (UDP 389), khiến chúng phản hồi khuếch đại về phía mục tiêu. Sau khi tăng 580% theo quý trong nửa đầu năm, CLDAP chỉ còn 0,05% số cuộc tấn công trong quý 3, tức giảm 99,5% so với quý trước.
Kẻ tấn công chuyển sang các giao thức không kết nối khác:
DNS amplification tăng 215%, chiếm 3,43% số cuộc tấn công tầng mạng. Kỹ thuật này lợi dụng các open DNS resolver theo cùng mô hình phản xạ và khuếch đại như CLDAP: truy vấn giả mạo nhỏ, phản hồi lớn dồn về nạn nhân.
Các dạng UDP flood khác tăng từ 14,06% lên 31,31% số cuộc tấn công tầng mạng, tương ứng mức tăng 122% của UDP flood nói chung.
UDP là giao thức truyền tải không kết nối, nên rất tiện cho tấn công thể tích thô: kẻ tấn công gửi lượng lớn gói UDP tới các cổng ngẫu nhiên hoặc cụ thể trên mục tiêu, buộc mục tiêu kiểm tra xem có ứng dụng nào đang lắng nghe rồi phản hồi, từ đó tiêu tốn tài nguyên mạng và tính toán.
Ngành và quốc gia bị nhắm tới
Về ngành, Media, Production & Publishing vẫn là ngành bị tấn công nhiều nhất trong quý 3 năm 2026, nhưng tỷ trọng chỉ còn khoảng một phần tư so với quý 2 khi trọng tâm dàn trải sang nhiều ngành hơn. Ngành Internet nhảy từ ngoài top 10 lên hạng 6, còn Consumer Services và Adult Entertainment lần lượt vào hạng 8 và 9.
Phòng thủ tự động và nguồn tin về botnet
Cloudflare cho biết mọi dịch vụ trên mạng lưới đều được bảo vệ DDoS miễn phí, không giới hạn lưu lượng, chạy tại hơn 330 thành phố trên toàn cầu với 500 Tbps dung lượng mạng. Hệ thống phát hiện và giảm thiểu tấn công mà không cần con người can thiệp. Điều này cần thiết vì phần lớn cuộc tấn công kết thúc trước khi một nhà phân tích kịp nhìn thấy cảnh báo, trong khi các cuộc tấn công lớn nhất vẫn thường xuyên vượt 1 Tbps với nhịp độ hàng trăm cuộc mỗi quý.
Điểm chính
Nguồn tham khảo
Các nguồn mà bài viết này dựa vào.