MCP server cũng có lỗ hổng: command injection và ghi file tuỳ ý
Trong bài này
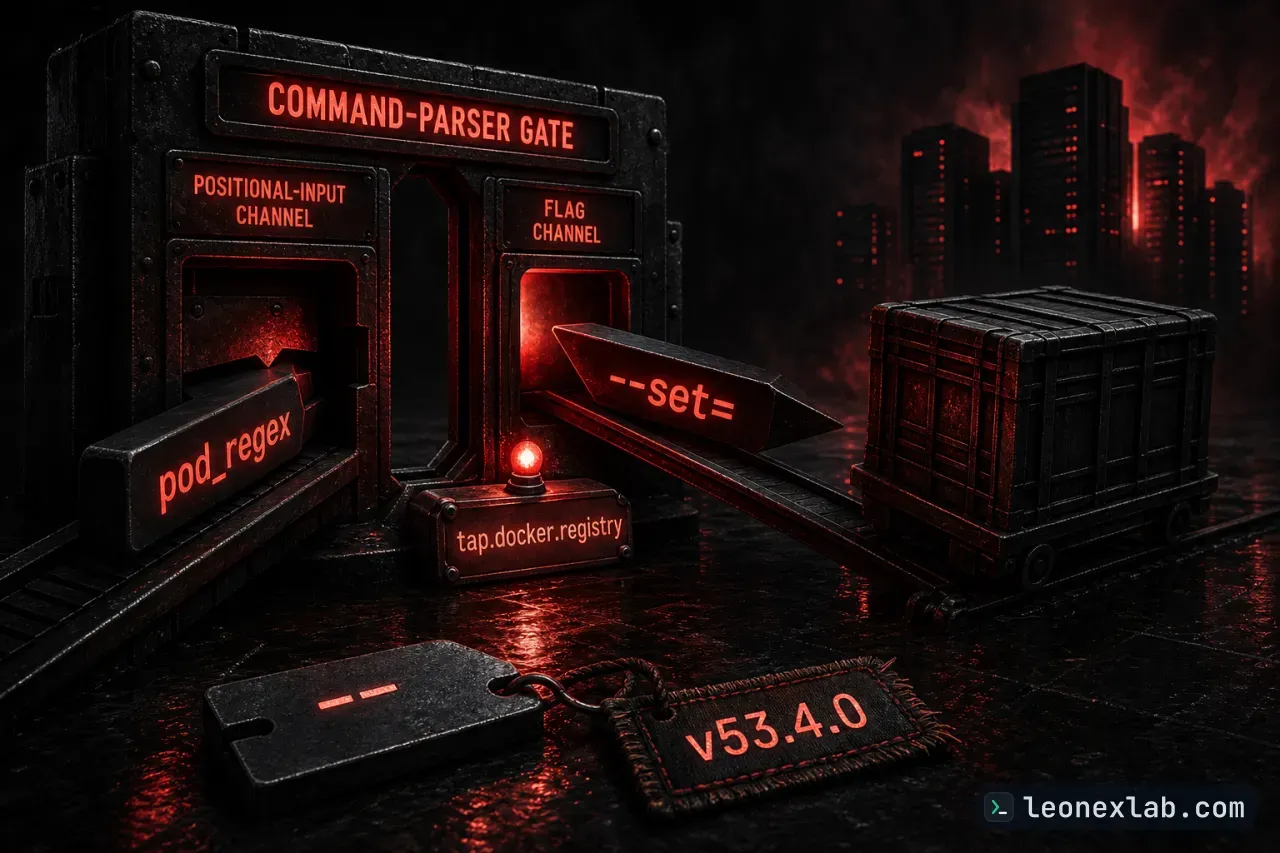
Công cụ MCP start_kubeshark của Kubeshark từng chứa một lỗ hổng argument injection (chèn đối số vào lệnh) mức High, được gán mã CVE-2026-129236. Tham số pod_regex do bên gọi cung cấp bị nối thẳng vào lệnh kubeshark tap mà không có dấu phân tách kết thúc tùy chọn, nên một giá trị bắt đầu bằng dấu gạch ngang bị hiểu là flag. Kẻ tấn công có thể lợi dụng điều này để đổi image triển khai sang registry của mình và dẫn tới chiếm quyền cluster. Lỗi đã được vá ở phiên bản v53.4.0.
Lỗ hổng nằm ở đâu
Thành phần bị ảnh hưởng là cmd/mcpRunner.go, cụ thể là công cụ MCP start_kubeshark thuộc lệnh con kubeshark mcp của CLI. Công cụ này dựng một lệnh kubeshark tap bằng cách đặt pod_regex vào như một phần tử thô, không có dấu -- để báo hiệu hết phần tùy chọn. Vì tap là một lệnh cobra, và cobra phân tích flag không phụ thuộc vị trí, nên pod_regex mở đầu bằng - hoặc --set= sẽ được xem là flag chứ không phải biểu thức chính quy chọn pod.
Cách khai thác và tác động
Kịch bản được nêu là kẻ tấn công tác động được lên đối số của công cụ, chẳng hạn qua indirect prompt injection (chèn chỉ thị gián tiếp vào nội dung mà agent tiếp nhận) nhằm vào một agent đang điều khiển kubeshark mcp --allow-destructive. Khi đó kẻ tấn công chèn được các giá trị --set tùy ý để ghi đè Helm value, đáng chú ý là tap.docker.registry và tap.docker.tag, qua đó chuyển hướng image worker, hub và front sang registry do kẻ tấn công kiểm soát.
Đánh giá mức độ nghiêm trọng
AV:N đổi thành AV:L: kubeshark mcp là MCP server cục bộ qua stdio, không có network listener. Payload đến dưới dạng nội dung mà agent trên máy đó tiếp nhận rồi phát lại thành lệnh gọi công cụ cục bộ, nên giao diện bị khai thác là cục bộ.
PR:N đổi thành PR:H: máy đích phải thỏa hai điều kiện quản trị. Operator đã chủ động bật cờ --allow-destructive không phải mặc định, và máy đó đã có kubeconfig đủ quyền triển khai DaemonSet privileged của Kubeshark. Kẻ tấn công chỉ mượn ngữ cảnh đặc quyền sẵn có.
AC:H được giữ vì phần chèn phải lọt vào nội dung agent tiếp nhận và kẻ tấn công phải dựng registry hoặc image độc hại.
UI:R được giữ vì cần có operator đang điều khiển agent.
S:C được giữ vì sự xâm phạm vượt từ phạm vi ủy quyền của CLI sang cluster Kubernetes, yếu tố giữ điểm số ở dải High.
Về phân loại, lỗi thuộc CWE-88, tức việc trung hòa không đúng các ký tự phân cách đối số trong một lệnh.
Phạm vi ảnh hưởng và bản vá
Lỗi tồn tại từ bản phát hành đầu tiên có lệnh MCP. Các phiên bản bị ảnh hưởng là từ v53.1.0 đến trước v53.4.0, trong đó v53.3.0 là bản bị ảnh hưởng cuối cùng. Lỗi bắt nguồn từ commit 0bbbb473 thêm máy chủ MCP vào ngày 2026-02-06. Từ khi công cụ ra đời, pod_regex luôn được nối như một đối số vị trí trần, nên không có khoảng thời gian hồi quy nào: mọi bản phát hành hỗ trợ MCP đều bị ảnh hưởng.
Biện pháp tạm thời
Với hệ thống chưa thể nâng cấp, các biện pháp giảm thiểu được nêu gồm:
Không chạy kubeshark mcp với --allow-destructive nếu không thật sự cần thiết.
Không để MCP server tiếp xúc với nội dung hoặc đầu vào agent không đáng tin.
Giới hạn kubeconfig và quyền hạn có trên máy chạy MCP server.
Điểm chính
Nguyên nhân là pod_regex được nối vào lệnh kubeshark tap mà không có dấu --, nên đầu vào mở đầu bằng gạch ngang bị cobra hiểu là flag.
Kẻ tấn công có thể ghi đè tap.docker.registry và tap.docker.tag để triển khai image độc hại vào DaemonSet privileged, dẫn tới chiếm quyền cluster-admin.
Kubeshark chấm 7.2 High với AV:L và PR:H, vì lỗi chỉ khai thác được khi operator bật --allow-destructive trên máy đã có quyền triển khai.
Mọi bản từ v53.1.0 đến trước v53.4.0 đều bị ảnh hưởng, và bản v53.4.0 đã sửa bằng cách đặt pod_regex sau dấu --.
Nếu chưa nâng cấp, nên tránh --allow-destructive, không đưa đầu vào không đáng tin cho MCP server và hạn chế quyền kubeconfig trên máy chạy.
Nguồn tham khảo
Các nguồn mà bài viết này dựa vào.