Next.js rò rỉ thông tin qua "use cache" (CVE-2026-119790)
Trong bài này
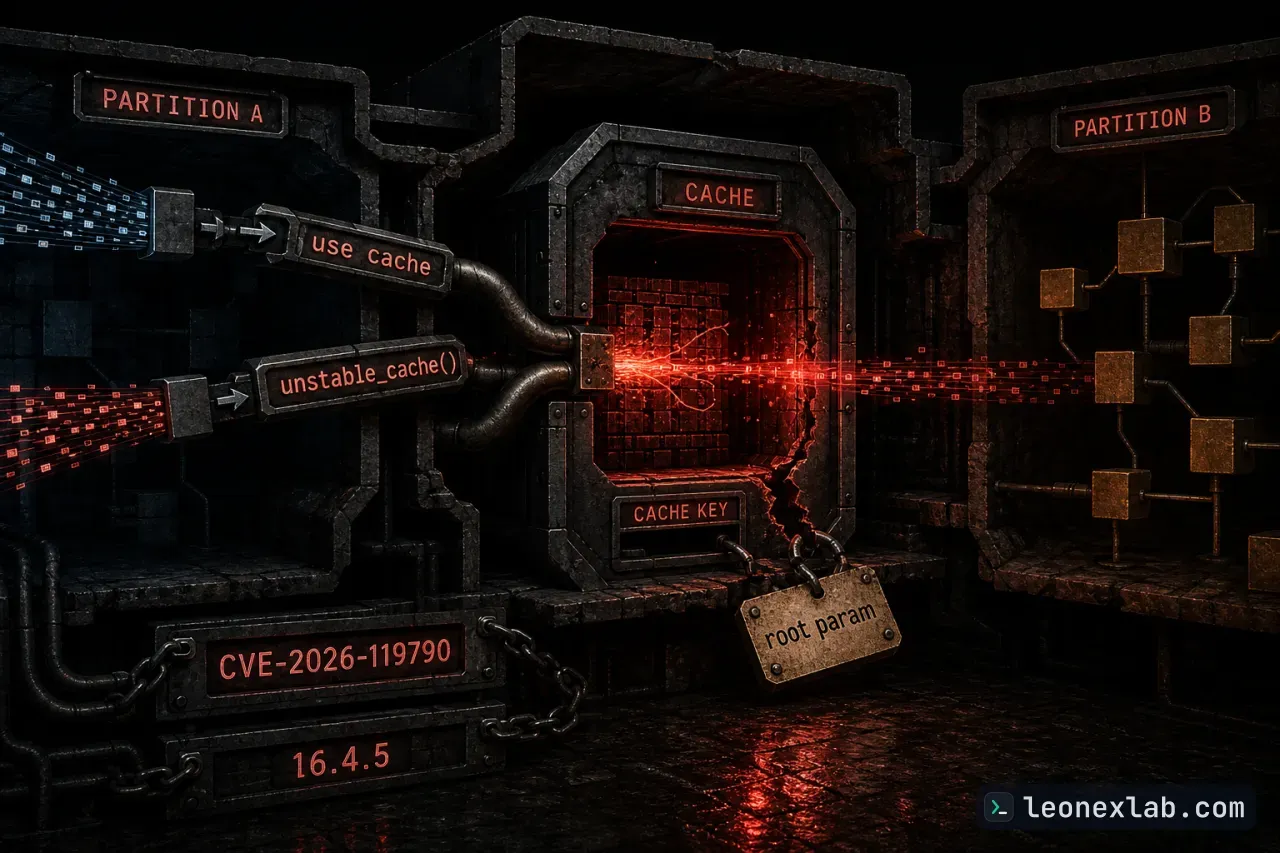
Một lỗ hổng mức Moderate trong Next.js cho phép dữ liệu cache của một giá trị root param bị trả về cho các request thuộc giá trị root param khác. Lỗi xuất hiện khi cùng một hàm 'use cache' vừa được gọi trực tiếp lúc render, vừa được gọi qua unstable_cache(), và hàm đó đọc một root param. Nguyên nhân là một race condition xảy ra khi tiến trình mới khởi động. Phiên bản 16.4.5 là bản đã vá.
Phạm vi ảnh hưởng
Lỗ hổng được công bố trong kho vercel/next.js, với gói next trên npm. Các phiên bản bị ảnh hưởng nằm trong khoảng từ 16.3.0 đến 16.4.4, và bản vá là 16.4.5. Lỗ hổng mang mã CVE-2026-119790 và mã GHSA GHSA-mfr8-8qww-v76h. Mức độ nghiêm trọng được xếp là Moderate.
Root params là các route parameter của root layout. Ứng dụng thường dùng chúng để phân vùng dữ liệu, chẳng hạn theo locale. Vì vậy, khi dữ liệu của giá trị này lọt sang giá trị khác, đó là sự rò rỉ thông tin giữa các phạm vi mà ứng dụng vốn muốn tách biệt.
Cơ chế gây lỗi
Khi tiến trình khởi động lạnh (cold process start), cơ chế khử trùng lặp giữa các request (cross-request deduplication) rơi vào một race. Lệnh gọi unstable_cache() có thể nhập vào quá trình điền cache đang chạy dở của một lệnh gọi trực tiếp đồng thời, rồi nhận luôn kết quả của lệnh gọi đó. Nhờ vậy, nó né được bước kiểm tra root param vốn sẽ từ chối trường hợp này.
Sau đó, unstable_cache() lưu kết quả vừa nhận dưới một cache key không chứa root param. Hệ quả là các request tiếp theo với giá trị root param khác nhận lại đúng mục cache này, cho đến khi mục đó được revalidate hoặc bị loại bỏ (evict). Nói cách khác, dữ liệu tạo ra cho một giá trị root param được trả cho request của các giá trị khác.
Điều kiện khai thác và cách né tránh
Việc khai thác đòi hỏi request gọi unstable_cache() phải đến đúng lúc lần điền đầu tiên của hàm sau khi tiến trình khởi động vẫn đang diễn ra. Ngoài cửa sổ race này, việc lồng như vậy đã tự ném lỗi: dùng 'use cache' bên trong unstable_cache() là không được hỗ trợ.
Tránh lồng 'use cache' bên trong unstable_cache() được nêu là cách khắc phục tạm thời hoàn chỉnh.
Nâng cấp lên bản vá 16.4.5 để xử lý lỗi từ gốc.
Đánh giá CVSS và loại điểm yếu
Attack Vector là Network, nghĩa là có thể khai thác từ xa qua mạng.
Attack Complexity là Low, Attack Requirements là Present: cần có điều kiện triển khai và thực thi nhất định thì cuộc tấn công mới thành công.
Privileges Required là None và User interaction là None: kẻ tấn công không cần đặc quyền, cũng không cần người dùng khác tham gia.
Tác động lên hệ thống bị ảnh hưởng: Confidentiality ở mức Low, Integrity và Availability là None.
Tác động lên hệ thống kế tiếp: cả Confidentiality, Integrity và Availability đều là None.
Điểm chính
Nguồn tham khảo
Các nguồn mà bài viết này dựa vào.