Điều gì làm Internet sập trong quý 3/2026
Trong bài này
Bức tranh chung của quý
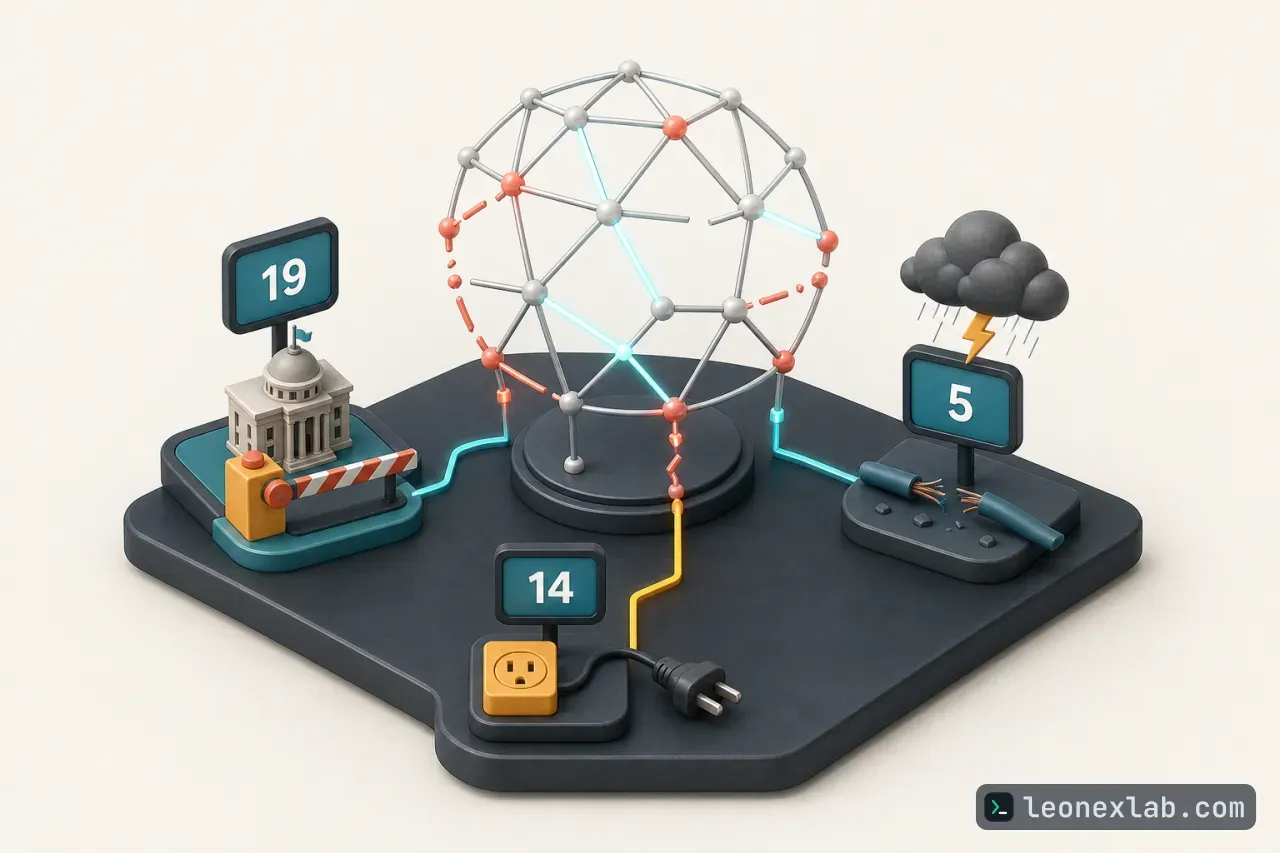
Mạng lưới toàn cầu của Cloudflare xử lý hơn 20% lưu lượng web, nên Radar có góc nhìn khá đặc biệt về cách lưu lượng Internet biến động khi hạ tầng, điện lực, chính sách hoặc an ninh gặp vấn đề. Trong quý này, nhóm nguyên nhân được phân bổ như sau:
Lệnh cắt mạng do chính phủ ban hành chiếm 19 sự cố, trong đó có 18 đợt cắt mạng phục vụ kỳ thi ở Iraq.
Mất điện gây ra 14 sự cố, trải rộng trên 10 quốc gia.
Thiên tai chiếm 5 sự cố.
Mất điện kéo theo mất mạng
Internet được thiết kế theo hướng phân tán và có khả năng chịu lỗi, nhưng vẫn cần điện để vận hành. Khi mất điện, router, trạm gốc di động, trung tâm dữ liệu và các cơ sở kết nối liên mạng đều có thể ngừng hoạt động theo. Đây là quy luật rõ nhất trong dữ liệu quý này, khi mất điện là nguyên nhân phổ biến thứ hai theo số sự cố. Một số ví dụ tiêu biểu:
Ngoài ra, sự cố điện còn xuất hiện ở Eswatini, Botswana, Tajikistan, Kenya, Saint Lucia, Georgia và Gabon. Có vụ do lỗi đột ngột, có vụ là chủ động, như việc luân phiên cắt điện (load-shedding) có kế hoạch ở Eswatini nhằm xoay xở với nguồn cung hạn chế.
Thiên tai đánh sập hạ tầng
Thế giới vật lý có thể kéo thế giới ảo ngoại tuyến. Radar ghi nhận nhiều trường hợp trong quý:
Guam: siêu bão Bavi xuất hiện chưa đầy ba tháng sau siêu bão Sinlaku, tức hai đợt gián đoạn do bão trong một năm. Dù chính quyền đã ban bố tình trạng khẩn cấp từ sớm, gió mạnh vẫn làm đổ các đường dây truyền tải, có lúc chỉ còn khoảng 25% tuyến phân phối hoạt động, và lưu lượng Internet mất nhiều ngày để phục hồi.
Nhật Bản: một trận động đất mạnh 7.1 độ dẫn tới lệnh sơ tán khoảng 150,000 người ở Kumamoto. Tác động chủ yếu thể hiện ở lưu lượng desktop, còn lưu lượng di động gần như không đổi.
Colombia: động đất mạnh 7.4 độ hồi August làm sập nhà, gây thương vong và sơ tán hàng loạt. Cáp quang hư hỏng khiến Internet gián đoạn bốn ngày rưỡi, với lưu lượng từ Colombia Telecomunicaciones (AS3816) sụt đáng kể.
Nepal: lũ quét ngày August 26 tại các hệ thống sông Bhote Koshi và Trishuli ảnh hưởng các huyện Rasuwa, Nuwakot và Dhading, làm hỏng nhà cửa, hạ tầng và nguồn điện. Gián đoạn kéo dài hai giờ, lưu lượng HTTP giảm tối đa 18%.
Cắt mạng theo lệnh chính phủ và bối cảnh chính trị
Một số gián đoạn trùng với các sự kiện chính trị:
Gián đoạn trong từng mạng và khả năng phục hồi
Bên cạnh sự mong manh, Internet cũng cho thấy khả năng phục hồi: 14 sự cố có lưu lượng trở lại bình thường trong chưa đầy một giờ và 16 sự cố hồi phục trong chưa đầy ba giờ. Tuy vậy, những lần mất mạng ngắn vẫn có thể gây hậu quả thật, nhất là khi xảy ra bão, động đất, xung đột hay bất ổn chính trị, bởi truy cập Internet thường đồng nghĩa với thông tin, phối hợp, an toàn và sự trợ giúp.
Điểm chính
Nguồn tham khảo
Các nguồn mà bài viết này dựa vào.
- What took the Internet offline in Q3 2026 (mở trong tab mới) — Cloudflare Blog