Lỗ hổng bảo mật mới của Git: ai bị ảnh hưởng và cách vá
Trong bài này
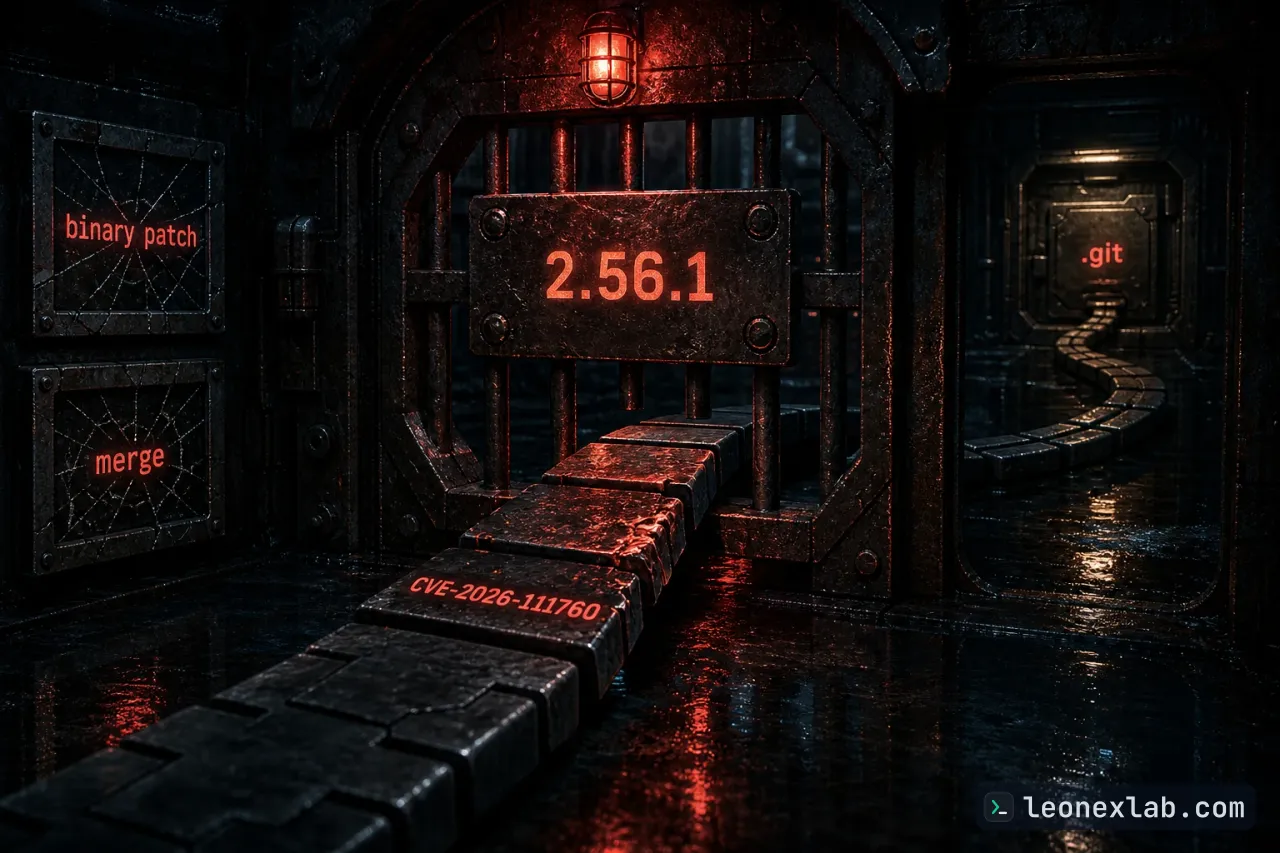
Dự án Git vừa phát hành bản vá cho sáu lỗ hổng bảo mật, gồm thực thi mã tùy ý khi clone đệ quy một kho chứa độc hại, ghi vào tệp ngoài ý muốn và hỏng bộ nhớ khi xử lý merge hoặc binary patch. Bản sửa nằm trong Git 2.56.1, kèm các bản backport cho những dòng bảo trì cũ hơn. Bài viết tóm lược từng lỗ hổng, cách Git khắc phục và việc nhà phát triển nên làm.
Các phiên bản được vá và nhóm lỗi liên quan đến đường dẫn
Lỗ hổng CVE-2026-111760 cho phép thực thi mã khi clone đệ quy. Git vốn kiểm tra đường dẫn trước khi ghi tệp vào working tree, nhưng một lỗi cắt cụt số nguyên trong phần xử lý index khiến đường dẫn cực dài vượt qua kiểm tra dưới một tên rồi lại được ghi bằng tên ngắn hơn. Kẻ tấn công lợi dụng điều này để thay tệp .git của submodule bằng một liên kết tượng trưng trỏ tới thư mục chứa cấu hình hoặc hook độc hại, từ đó mã của kẻ tấn công có thể chạy trong lúc clone đệ quy. Bản vá từ chối các đường dẫn index quá dài trước khi độ dài bị cắt cụt.
Lỗ hổng CVE-2026-113408 liên quan đến path traversal. Khi clone một kho chứa rỗng bằng giao thức v2, máy chủ có thể quảng bá HEAD symref trỏ tới một nhánh chưa có commit nào, và Git trước đây không kiểm tra đích của symref này trước khi lưu cục bộ. Máy chủ độc hại có thể cung cấp tên chứa các thành phần duyệt ngược đường dẫn; với files reference backend, thao tác cập nhật nhánh sau đó có thể ghi ra ngoài thư mục tham chiếu dự kiến. Git hiện kiểm tra đích được quảng bá, đồng thời kiểm tra các tên tham chiếu và đích symbolic-reference khác nhận qua giao thức v2.
Hỏng bộ nhớ khi xử lý chữ ký, binary patch và merge
Ba lỗ hổng trong nhóm này đều gây hỏng bộ nhớ hoặc đọc ngoài vùng nhớ.
CVE-2026-114467: khi gỡ chữ ký GPG khỏi một thông điệp, Git giả định có tối đa hai chữ ký. Thông điệp được tạo đặc biệt với nhiều hơn hai chữ ký có thể khiến Git ghi vượt cuối mảng ngăn xếp kích thước cố định. Lỗi có thể bị kích hoạt khi merge một tag chứa hơn hai chữ ký, gây hỏng bộ nhớ và có thể dẫn đến từ chối dịch vụ; các dịch vụ lưu trữ thực hiện merge thay người dùng cũng có thể bị ảnh hưởng. Bản vá bỏ mảng kích thước cố định và xử lý được số chữ ký bất kỳ.
CVE-2026-114469: Git từ chối patch lớn hơn khoảng 1 GiB vì mã áp dụng patch không xử lý an toàn đầu vào lớn hơn. Tuy nhiên kiểm tra này chỉ xét kích thước patch như được cung cấp. Binary patch được nén và mã hóa nên một patch nhỏ vẫn có thể phình vượt giới hạn, qua mặt kiểm tra và gây đọc ngoài vùng nhớ làm Git sập. Git nay kiểm tra thêm kích thước giải nén được khai báo trước khi xử lý binary patch.
CVE-2026-105437: bộ máy merge tính lượng bộ nhớ cần cho kết quả trước khi ghi đầu ra, và phép tính có thể tràn khi kết quả rất lớn, kể cả khi có nhiều xung đột cùng thuộc tính conflict-marker-size lớn. Tràn số khiến Git cấp phát vùng đệm quá nhỏ rồi ghi ra ngoài, làm hỏng bộ nhớ heap. Cả ứng dụng, dịch vụ lưu trữ merge nội dung không tin cậy lẫn merge cục bộ đều chịu ảnh hưởng. Bản sửa dùng kiểu dữ liệu đủ lớn, tính toán có kiểm tra tràn và từ chối các merge có kích thước đầu ra không biểu diễn an toàn được.
Truy cập hệ thống tệp qua fast-import và các biện pháp gia cố
Lệnh git fast-import đọc một luồng lệnh để dựng kho chứa. Một số lệnh có thể truy cập tệp ngoài kho, nên Git đã hạn chế chúng khi xuất hiện trong luồng đầu vào không tin cậy. Với CVE-2026-114466, ba tính năng còn thiếu lớp bảo vệ này: rewrite-submodules-from và rewrite-submodules-to có thể đọc tệp tùy ý, nội dung có thể lộ qua thông báo lỗi, còn tùy chọn export-pack-edges có thể tạo tệp hoặc ghi nối thêm dữ liệu vào tệp có sẵn.
Các tính năng này hiện bị từ chối khi đến từ luồng đầu vào, trừ khi người gọi chủ động bật --allow-unsafe-features. Chỉ nên bật tùy chọn đó khi tin tưởng chương trình sinh ra luồng. Ngoài ra, bản phát hành bổ sung kiểm tra tràn số cho các lần cấp phát mục index liên quan trong lúc checkout và xử lý cây. Các kiểm tra này bổ trợ giới hạn độ dài đường dẫn, ngăn kích thước cấp phát bị cắt cụt hoặc tràn trước khi Git sao chép đường dẫn vào bộ nhớ.
Việc cần làm: cập nhật và biện pháp tạm thời
Cập nhật là cách bảo vệ hiệu quả nhất. Hãy cài bản đã vá từ hệ điều hành hoặc nhà phân phối Git, và cập nhật các ứng dụng đóng gói bản Git riêng. Quản trị viên cũng nên cập nhật Git ở hệ thống tự động hóa và các dịch vụ xử lý kho chứa thay người dùng.
Nếu chưa thể cập nhật ngay, nguồn đưa ra các biện pháp tạm thời sau; chúng không thay thế việc cài bản vá.
Chỉ clone từ các máy chủ đáng tin cậy.
Tránh clone đệ quy các kho chứa không đáng tin cậy.
Tránh merge nội dung hoặc tag không tin cậy.
Tránh xử lý binary patch hoặc luồng fast-import từ nguồn không tin cậy.
Điểm chính
Nguồn tham khảo
Các nguồn mà bài viết này dựa vào.