Bản vá bảo mật Node.js ngày 11/11/2026: cần nâng cấp gì
Trong bài này
Phạm vi bản phát hành và các dependency được cập nhật
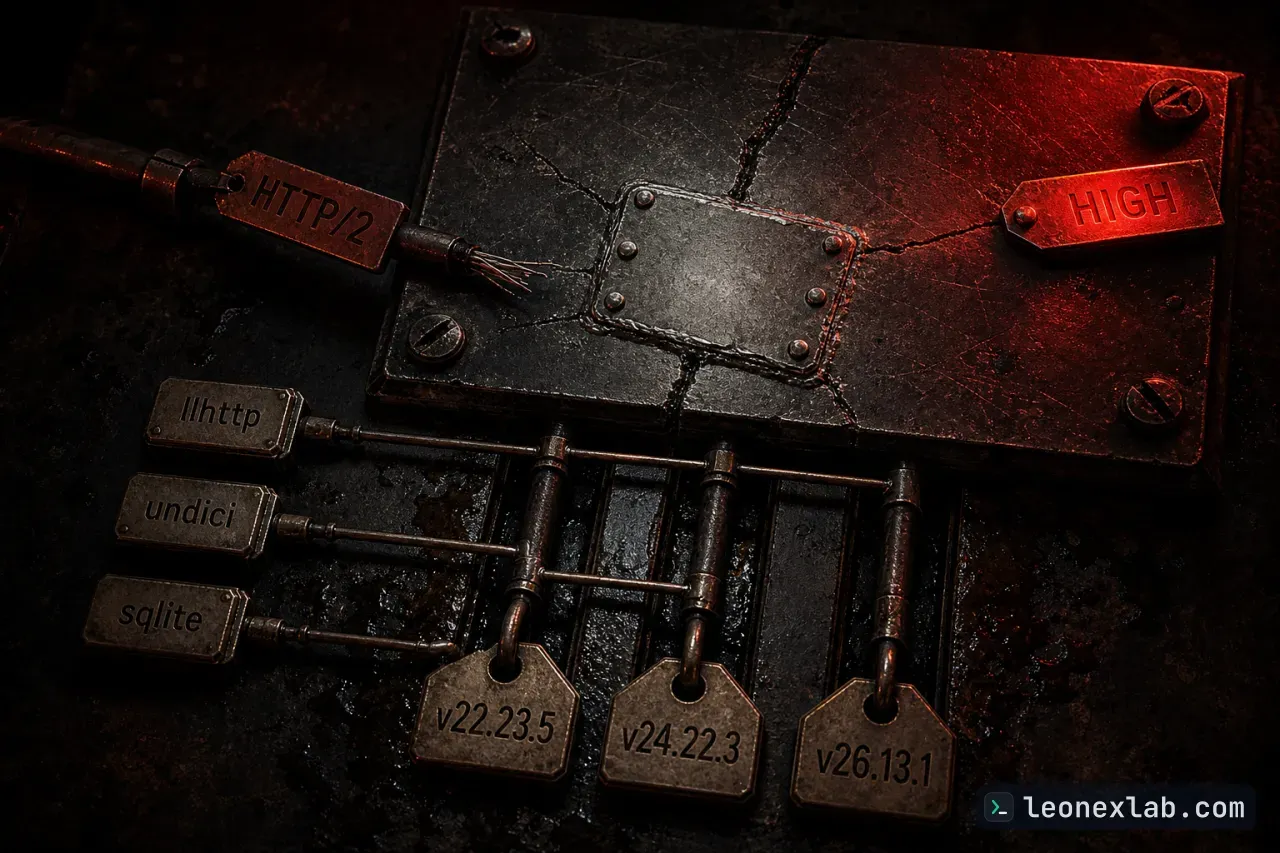
Bản bảo mật này cập nhật các dòng 26.x, 24.x và 22.x, đồng thời nâng cấp một số dependency để xử lý lỗ hổng đã công khai. Các thư viện được nhắc tới gồm llhttp trên 22.x, 24.x, 26.x; undici trên 24.x, 26.x; và sqlite trên 22.x, 24.x. Các phiên bản tải về là Node.js v22.23.5, v24.22.3 và v26.13.1.
Mức nghiêm trọng cao nhất ở cả ba dòng 26.x, 24.x và 22.x đều là HIGH. Do End-of-Life versions luôn bị ảnh hưởng khi có bản vá bảo mật, người dùng nên dùng phiên bản còn được hỗ trợ theo Release Schedule.
Nhóm lỗ hổng HTTP/2 mức high
HTTP/2 là giao thức chiếm nhiều lỗi nhất trong đợt này. Các lỗi mức high gồm:
CVE-2026-123863: assertion CHECK_EQ(current_nghttp2_memory_, 0) trong ~Http2Session() có thể bị kích hoạt. Một client có thể khiến Http2Stream còn giữ buffer header do nghttp2 cấp phát tồn tại lâu hơn session của nó, làm quá trình kiểm tra bộ nhớ thất bại và process bị dừng. Đây là biến thể của CVE-2024-27983 mà bản sửa trước đó chưa bao phủ. Ảnh hưởng 24.x và 26.x.
CVE-2026-123865: nếu có lỗi giao thức xảy ra khi session đang shutdown, nghttp2 tự hủy session nhưng Node.js không nhận ra, để lại session treo. Socket kẹt ở CLOSE_WAIT và toàn bộ trạng thái HTTP/2 của kết nối bị giữ trong bộ nhớ vô thời hạn. Kẻ tấn công có thể chủ động bắt đầu shutdown bằng GOAWAY(NO_ERROR). Đây là trường hợp sửa chưa đầy đủ của CVE-2026-48937. Ảnh hưởng 22.x, 24.x, 26.x.
CVE-2026-123866: use-after-free khi hủy stream trong lúc một thao tác ghi còn bị backpressure, khiến bộ nhớ heap đã giải phóng hoặc không liên quan, kể cả nội dung response buffer của kết nối khác, bị ghi ra socket. Lỗi có thể do RST_STREAM từ peer hoặc do timeout theo từng stream của chính server. Ảnh hưởng 22.x, 24.x, 26.x.
CVE-2026-123874: use-after-free của Http2Stream khi server phục vụ file bằng respondWithFile() hoặc respondWithFD(). Client có thể khiến server giải phóng stream trong lúc một yêu cầu ghi trỏ tới nó vẫn nằm trong hàng đợi socket, dẫn đến làm hỏng bộ nhớ server. Ảnh hưởng 24.x và 26.x.
Lỗ hổng TLS và HTTPS: rò rỉ bộ nhớ và vượt xác thực
Nhóm lỗi TLS và HTTPS đáng chú ý vì có thể làm lộ dữ liệu nhạy cảm hoặc phá vỡ chính sách xác thực chứng chỉ client.
CVE-2026-123864 (high): lỗi re-entrancy trong HTTPS. Khi TLSWrap::DoWrite() được yêu cầu ghi zero byte, hàm gọi trực tiếp ClearOut(). Nếu thao tác ghi này được phát sinh từ JavaScript đang chạy trong callback on_body của HTTP parser, ClearOut() giải mã bản ghi TLS tiếp theo trong khi parser còn đang xử lý body, gọi lại llhttp_execute() và gây use-after-free cùng đọc heap ngoài biên. Hậu quả là client chưa xác thực có thể đọc bộ nhớ của các kết nối khác, gồm cả TLS private keys. Node.js http dạng cleartext không bị ảnh hưởng. Ảnh hưởng 22.x, 24.x, 26.x.
CVE-2026-126051 (high): uncaught exception có thể kích hoạt từ xa trên TLS server. Khi server dùng các hook SNICallback, OCSPRequest, newSession, resumeSession hoặc server.addContext(), callback của OpenSSL bị trì hoãn, và đoạn code trì hoãn không xử lý trường hợp socket bị hủy giữa lúc lên lịch và lúc thực thi. Kẻ tấn công gửi client hello kèm padding và socket FIN để socket bị hủy trước khi callback chạy, khiến process ném uncaught exception thay vì phát sự kiện error. Ảnh hưởng 24.x và 26.x.
CVE-2026-123872 (high): với TLS 1.2 renegotiation, client có thể đổi servername để vượt xác thực chứng chỉ client. Trên server áp dụng chính sách client-certificate khác nhau theo hostname, client đã xác thực ở host được phép có thể renegotiate dưới servername khác và mang xác thực sẵn có sang host được bảo vệ chặt hơn. Ảnh hưởng 22.x, 24.x, 26.x.
Các lỗ hổng mức medium và low
Ở mức medium, đợt vá xử lý nhiều vấn đề về bộ nhớ, xác thực và lộ thông tin:
Ở mức low có ba lỗi liên quan đến Permission Model và zlib:
CVE-2026-123829: fs.watch() ở chế độ recursive trên macOS và Windows lộ tên file và thư mục mà process không được phép đọc, vì quyền kFileSystemRead chỉ được kiểm tra một lần ở thư mục gốc. Lỗi chỉ làm lộ tên và thông tin thời gian, không lộ nội dung file. Ảnh hưởng 22.x, 24.x, 26.x.
CVE-2026-123862: gọi params() đang chờ rồi destroy() stream zlib sẽ ném ERR_INTERNAL_ASSERTION không thể bắt, làm process dừng. Ứng dụng chỉ bị ảnh hưởng khi gọi deflate.params() trong lúc streaming tới peer. Ảnh hưởng 22.x, 24.x, 26.x.
CVE-2026-106071: rule wildcard của --allow-fs-read hoặc --allow-fs-write có thể khớp cả đường dẫn ngắn hơn tiền tố của grant. Ví dụ --allow-fs-read=/etc/passwd.* cũng cho phép đọc /etc/passwd. Lỗi cần wildcard grant nằm trực tiếp dưới root của permission tree. Ảnh hưởng 22.x, 24.x, 26.x.
Thời điểm phát hành và cách theo dõi cập nhật
Điểm chính
Bản vá bảo mật ngày Wednesday, November 11, 2026 áp dụng cho các dòng 26.x, 24.x và 22.x, với mức nghiêm trọng cao nhất là high.
Phần lớn lỗi nằm ở HTTP/2 và TLS, cho phép client chưa xác thực làm sập server, rò rỉ bộ nhớ hoặc vượt chính sách xác thực chứng chỉ.
Nhiều lỗi là biến thể hoặc trường hợp sửa chưa đầy đủ của các CVE trước đó, ví dụ CVE-2024-27983 và CVE-2026-48937.
Các phiên bản End-of-Life luôn bị ảnh hưởng khi có bản vá bảo mật, nên cần dùng phiên bản còn được hỗ trợ theo Release Schedule.
Bản vá được phát hành dưới dạng Node.js v22.23.5, v24.22.3 và v26.13.1.
Nguồn tham khảo
Các nguồn mà bài viết này dựa vào.