Mô hình bảo mật khi AI tự động pentest
Trong bài này
Làn sóng framework pentest dùng LLM bùng nổ
ARTEX là hệ thống pentest agentic mã nguồn mở, tự động hóa các quy trình tấn công an ninh mạng. Tác giả Autumn-27 đã gỡ bỏ repository gốc vào ngày October 8, với lý do việc lợi dụng công cụ này cho mục đích xấu đi ngược hoàn toàn ý định ban đầu. Sau đó, hệ sinh thái phân mảnh nhanh chóng: hiện có hơn 12,000 repository, trong đó có vài trăm bản fork mang dòng dõi từ repository gốc.
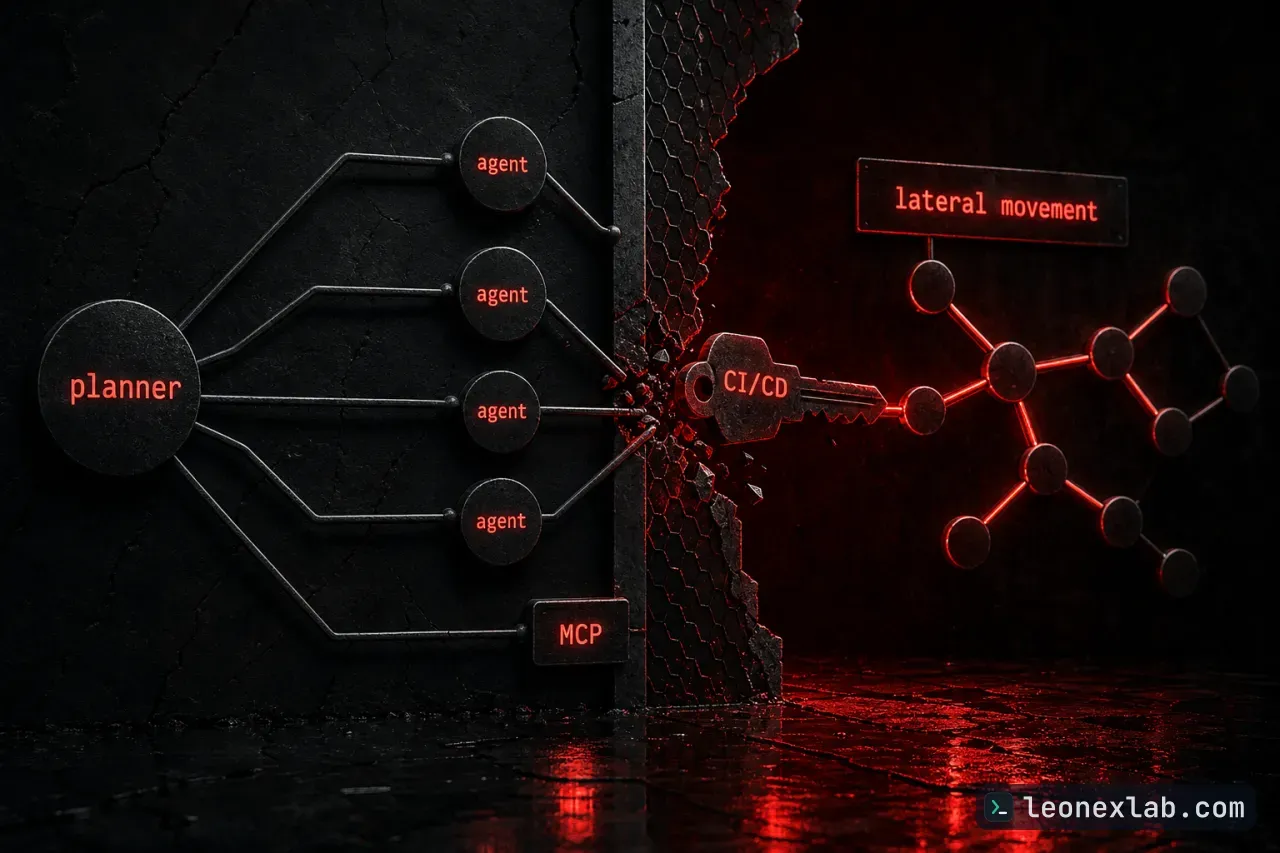
Từ October 8, hàng trăm framework điều phối tương tự cũng ra đời. Lượng request hằng ngày từ các công cụ pentest và khai thác dùng AI đã tăng 30x kể từ October 1. Một số cuộc tấn công phức tạp còn xâu chuỗi thông tin xác thực bị đánh cắp của khách hàng, chẳng hạn lateral movement (di chuyển ngang trong môi trường mục tiêu).
Theo số liệu quan sát đến November 12, ARTEX và các bản fork chiếm hơn 60% số orchestrator pentest AI đã biết. Từ khi repository gốc bị gỡ, lưu lượng tăng hơn mười lần. Số instance duy nhất tăng dốc quanh October 8, và đó có thể là hiệu ứng hydra: gỡ bản gốc lại sinh ra vô số bản fork và chỉnh sửa.
Orchestrator pentest dùng LLM hoạt động ra sao
Các framework mã nguồn mở này điều phối các AI agent để thực hiện nhiều giai đoạn của Cyber Kill Chain truyền thống ở quy mô lớn. Chúng có thể cắm vào Model Context Protocol (MCP) sẵn có và kết nối các công cụ pentest độc lập theo những cách mới. Một số cho phép người vận hành chỉ định loại nhiệm vụ. ARTEX và các bản fork ánh xạ tài sản và môi trường lên một đồ thị, để nhiều agent song song cùng liệt kê, xác minh, thử nghiệm và tấn công với tốc độ suy luận. Nhờ vậy việc xâm nhập trở thành bài toán có thể leo dần từng bước, đúng dạng bài mà agent làm tốt.
Hiện có hơn 50 agent AI LLM đang được theo dõi. Năm orchestrator hàng đầu đều rất phổ biến (trên 1k sao GitHub) và hoàn toàn tự hành. Tính tự hành này được mô tả là một thay đổi mang tính học thuyết trong năng lực tấn công mạng:
Kỹ năng con người không còn là giới hạn: bộ khung tự thực hiện mọi bước của vòng OODA, gồm quan sát môi trường, định hướng để ưu tiên mục tiêu giá trị hoặc dễ tổn thương, quyết định hành động và hành động.
Tăng tốc: nhiều agent song song cùng hướng về một mục tiêu là bước nhảy lớn so với một hoặc nhiều người vận hành có AI hỗ trợ.
Quy mô: một người vận hành có thể nhắm đồng thời nhiều tổ chức, làm tăng mạnh phạm vi ảnh hưởng.
Lỗi nhỏ dễ bị phát hiện: các framework tự hành kiểm thử dai dẳng và có hệ thống các dịch vụ bị lộ, kể cả cấu hình của chúng.
Về kiến trúc, mỗi công cụ có cách tổ chức riêng:
ARTEX (và các fork): planner cùng các agent chạy song song, với đồ thị mục tiêu, manh mối và phát hiện liên kết với đồ thị tài sản của mục tiêu. Không có khả năng hậu khai thác tích hợp sẵn, cần chỉ dẫn từ người dùng.
LuaN1aoAgent: gồm supervisor agent, planner agent và các executor agent tổng quát, dùng ba đồ thị. Có sẵn SSH và Chisel để tạo tunnel và thử kết nối lại sau khi bị gián đoạn.
Decepticon: một orchestrator agent điều phối các sub-agent chuyên biệt, dùng đồ thị mục tiêu kèm điều kiện tiên quyết. Chạy trong container Kali với quyền root, có kỹ năng chuyên cho hậu truy cập, Active Directory và pivot lên cloud.
Cairn: dispatcher giao việc cho các harness AI có sẵn như Codex, Claude Code và Pi, dùng đồ thị các sự kiện và manh mối, nút mới sẽ kích hoạt dispatcher.
PentestGPT-Agent: một supervisor agent và một executor agent tổng quát, dùng danh sách tác vụ có phụ thuộc, mục tiêu và bằng chứng. Chạy trực tiếp trên host, không có khả năng hậu khai thác tích hợp sẵn.
Chuỗi khai thác dựa trên danh tính: một trường hợp thực tế
Trong tám tuần qua, nhóm Cloudforce One đã tham gia nhiều cuộc điều tra sự cố liên quan đến ARTEX và các framework phái sinh. Trong nhiều vụ, kẻ tấn công chiếm quyền truy cập ban đầu vào môi trường hyperscaler rồi pivot thẳng sang môi trường Cloudflare của khách hàng. Phân tích nguyên nhân gốc cho thấy cùng một lỗi vệ sinh thông tin xác thực: các token tĩnh, không hết hạn chạy trong pipeline CI/CD bị xâm phạm, cấp quyền truy cập rộng xuyên môi trường. Các framework LLM làm tăng đáng kể khả năng một API key của khách hàng bị tận dụng để chiếm các môi trường tenant khác.
Trong một vụ cụ thể, ARTEX truy cập được một API token cấp tài khoản từng dùng cho CI/CD, không có giới hạn IP hay rate limiting. Bằng chứng cho thấy vụ xâm phạm nhiều khả năng bắt nguồn từ một hyperscaler bên thứ ba. Nhiều Worker script mới được tạo với các tên riêng như artex-*, artex-pgrecon-*, artex-pgw-* và artex-do-*, mỗi tên tương ứng một hành vi cụ thể và thường kèm hậu tố chữ-số. Hoạt động vượt quá 69 request mỗi phút trên nhiều phần hạ tầng Cloudflare và 400 yêu cầu dump cơ sở dữ liệu trong một giờ. Nhóm cũng ghi nhận các nỗ lực duy trì quyền truy cập và xác thực session token cho các ứng dụng bên thứ ba khác. Dù phần lớn hoạt động có thể được người vận hành hướng dẫn nhẹ, đây vẫn là ví dụ về tốc độ và độ rộng mà các framework này đạt được sau khi xâm phạm.
Modern Security Model: sáu trụ cột phòng thủ
Củng cố cổng trước: triển khai Web Application Firewall (WAF) với các quy tắc nâng cao như rate limit. Lưu lượng đi qua các cổng ngoài phân tán, lọc các đợt tràn lưu lượng volumetric ở Layer 3/4 và dò quét IP trực tiếp, nên chỉ lưu lượng hợp lệ đến được địa chỉ chính.
Trạm an ninh ở tiền sảnh: phát hiện bất thường (anomaly detection) trên mọi ứng dụng web mà khách hàng truy cập. Các luật rõ ràng như không được gõ cửa 500 lần trong năm giây, không được ngụy trang đường dẫn bằng thủ thuật, không được kéo đi các heap dump chẩn đoán. Hành vi đáng ngờ bị từ chối ngay.
Nhận diện khách giả: triển khai Bot Defense. Các agent tự động, trình duyệt headless và công cụ do thám AI không hành xử như người thật, nên Bot Defense và các challenge phát hiện nhịp điệu thiếu tự nhiên rồi đẩy chúng ra ngoài trước khi chạm vào bất kỳ tay nắm cửa nào.
Loại bỏ cửa hậu: triển khai Identity-Gated Access cho mọi ứng dụng web rủi ro cao, cả bên ngoài lẫn nội bộ, như trang quản trị nội bộ, endpoint chẩn đoán /actuator và cổng truy cập từ xa. Zero Trust application access xây kín lối vào từ bên ngoài. Người ngoài không thấy cánh cửa nào, và chỉ vào được khi đã xác minh danh tính và tình trạng thiết bị, rồi được dẫn thẳng đến đúng phòng cần dùng.
Kiểm tra hàng giao: áp dụng schema được xác thực và các kiểm soát bảo mật tường minh. Mọi request phải qua OpenAPI schema validation, bên gửi phải xuất trình chứng chỉ mutual TLS (mTLS) hợp lệ, request không đạt hoặc thiếu thông tin xác thực bị từ chối ngay tại ranh giới. Mọi triển khai positive security kết thúc bằng quy tắc deny-all ở cuối bộ luật (Default-Deny).
Tổ dân phố: triển khai Threat Intelligence để có tầm nhìn về các cuộc tấn công. Khi một tác nhân dựng hạ tầng command-and-control mới hoặc triển khai kỹ thuật tunneling mới, hệ thống nhận cảnh báo sớm, cập nhật watchlist, hiệu chỉnh cảm biến và đóng cổng trước khi kẻ tấn công kịp đến.
Ngoài ra, cần đảm bảo người đã vào được không thể xâm nhập các phòng kế bên. Micro-segmentation (phân đoạn vi mô) là chiến lược hiệu quả để chặn lateral movement, giới hạn thông tin xác thực bị xâm phạm khỏi việc đi từ hệ thống này sang production, test và development. Bài viết cũng nhắc đến việc triển khai khóa bảo mật và khóa phần cứng FIDO.
Vì sao các mô hình cũ không còn đủ
ARTEX và các framework tương tự đặt ra thách thức lớn cho các mô hình phòng thủ truyền thống. Ngay cả mô hình defense-in-depth, vốn nhấn mạnh vùng DMZ mạng cổ điển, cũng không đáp ứng nổi các kiến trúc phức tạp ngày nay, và các cuộc tấn công sắp tới sẽ còn tiến xa khi công cụ điều phối trở thành chuẩn mới. Với thiết bị cũ và thiết bị tại chỗ, cần cách tiếp cận dựa trên danh tính để khiến chúng không thể bị truy cập từ Internet. Bên cạnh danh tính, micro-segmentation nhằm làm chậm hoặc làm ồn hơn các hành vi lateral movement. Kiến trúc này đề cao cách tiếp cận ưu tiên ngăn chặn lan rộng, điều thiết yếu khi người dùng liên tục đánh mất khóa của mình.
Điểm chính
Nguồn tham khảo
Các nguồn mà bài viết này dựa vào.